"¿Esta es la versión vigente?" Pocas preguntas revelan tanto sobre el estado de un sistema de gestión. Si la respuesta tarda, o depende de a quién se le pregunte, el control documental tiene un problema. La cláusula 7.5 de las normas ISO de sistemas de gestión —información documentada— parece uno de los requisitos más simples, pero sostenerlo en el tiempo es un desafío diario. En este artículo repasamos qué exige y cómo controlarlo sin convertirlo en una carga.
Qué es la información documentada
Desde 2015, las normas ISO dejaron de hablar de "documentos" y "registros" por separado y adoptaron un término común: información documentada. La norma distingue dos tipos:
- Información que se mantiene: describe cómo se hacen las cosas, como políticas, procedimientos, instructivos o planes. Cambia cuando cambia el proceso.
- Información que se conserva: es la evidencia de lo que se hizo, como registros de capacitación, resultados de auditorías o mediciones. No debería modificarse.
La norma no exige un formato ni un soporte: puede ser papel, digital, video o una fotografía. Lo que exige es control.
Qué pide la cláusula 7.5
Crear y actualizar
Al crear o actualizar información documentada, la organización debe asegurar:
- Una identificación y descripción adecuadas: título, fecha, autor o número de referencia.
- Un formato y medio apropiados.
- La revisión y aprobación con respecto a su conveniencia y adecuación.
Controlar
Además, la información documentada debe estar disponible e idónea para su uso, donde y cuando se necesite, y protegida adecuadamente contra la pérdida de confidencialidad, el uso inadecuado o la pérdida de integridad. Para ello hay que abordar:
- Distribución, acceso, recuperación y uso.
- Almacenamiento y preservación, incluida la legibilidad.
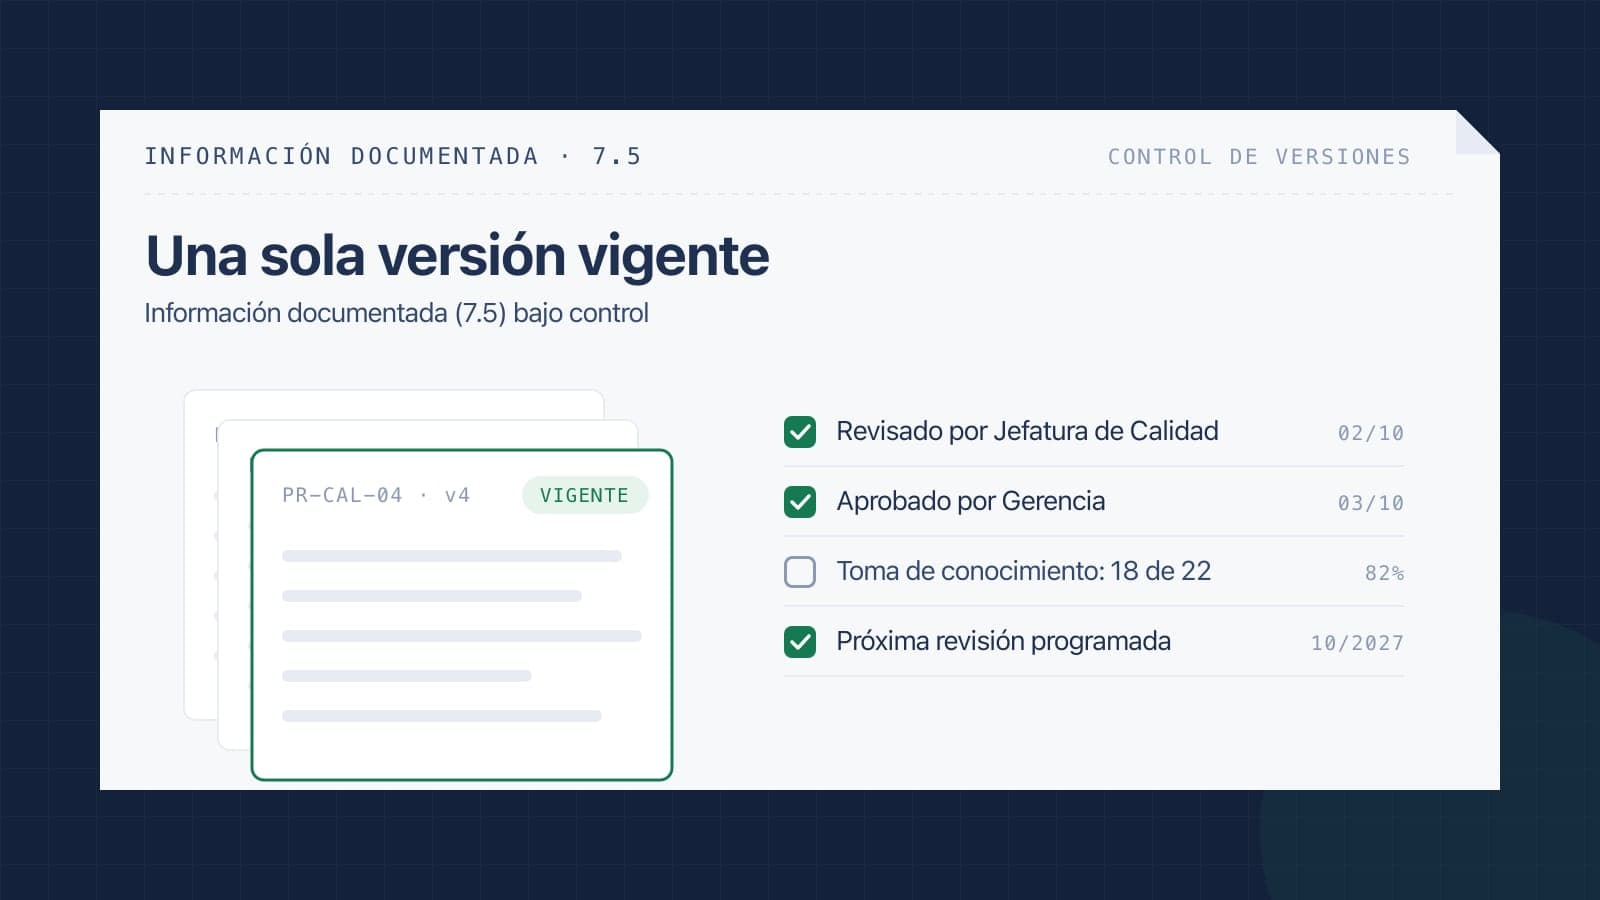
- Control de cambios, por ejemplo, el control de versiones.
- Conservación y disposición.
La información de origen externo necesaria para el sistema, como normas técnicas, legislación o especificaciones de clientes, también debe identificarse y controlarse.
Los problemas más comunes
- Versiones paralelas: copias impresas en terreno, adjuntos en correos y archivos locales que no se actualizan.
- Aprobaciones sin evidencia: un documento "aprobado" de palabra, sin registro de quién ni cuándo.
- Revisiones olvidadas: procedimientos que nadie revisa desde hace años.
- Carpetas compartidas abiertas: cualquiera puede editar o eliminar, y no queda rastro de los cambios.
- Sobredocumentación: procedimientos para todo que nadie lee ni mantiene.
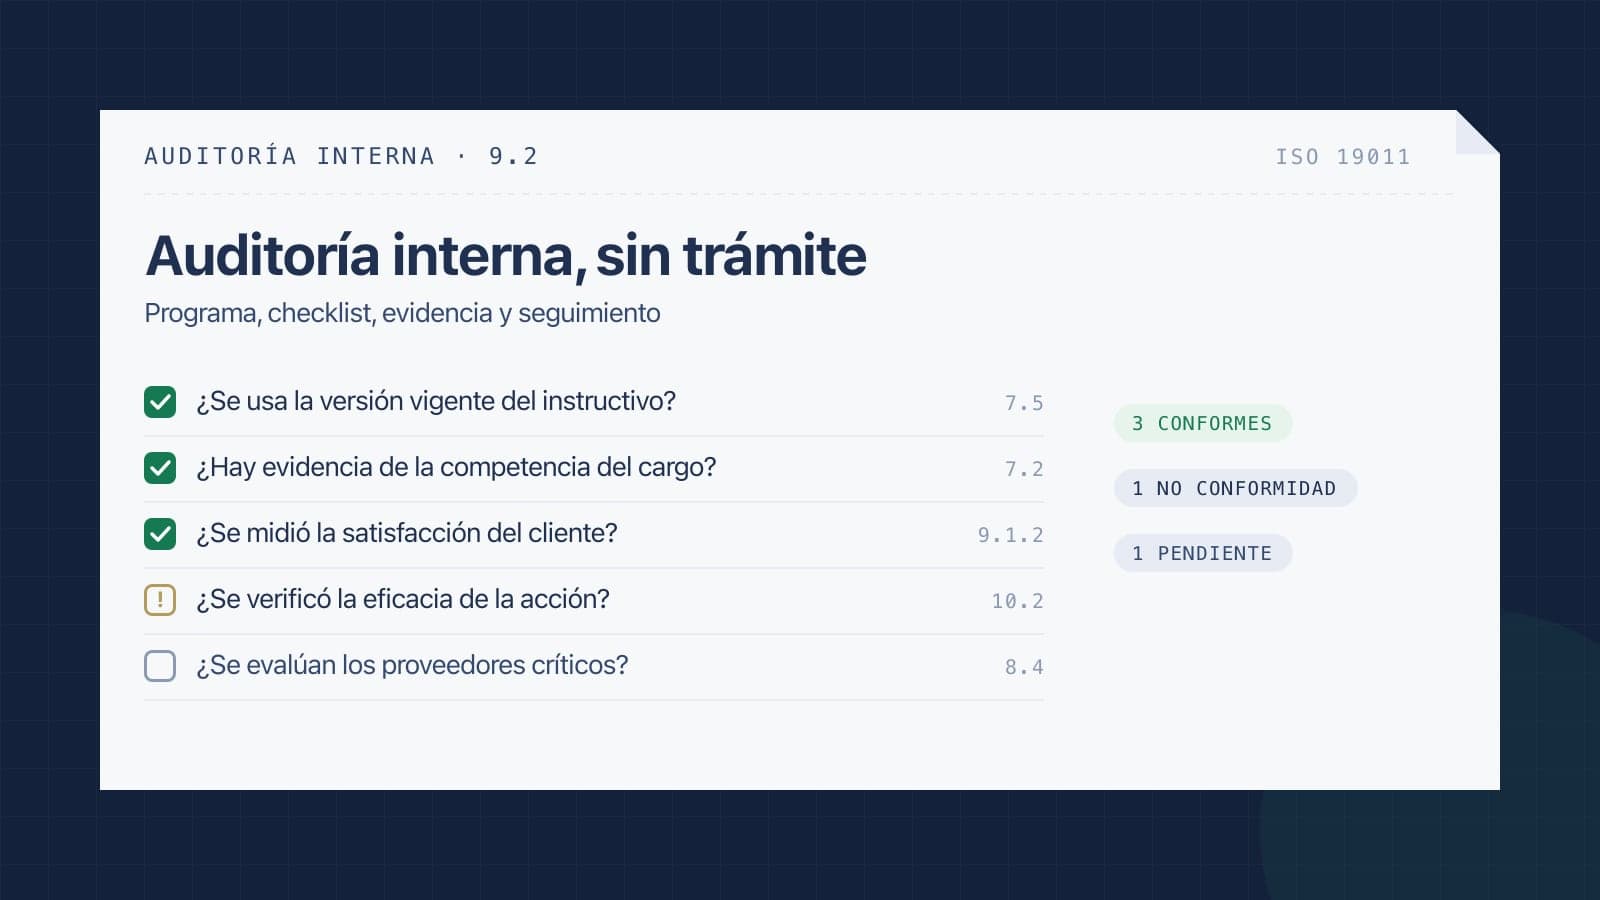
Prueba rápida: elige un procedimiento al azar y pregunta en terreno qué versión usan. Si la respuesta no coincide con la vigente, tienes una no conformidad esperando a ser encontrada.
Buenas prácticas de control documental
1. Ordena la documentación por procesos
Organizar los documentos según el mapa de procesos, y no por norma o por departamento, facilita encontrarlos y muestra el enfoque a procesos que exige la norma.
2. Define una codificación simple
Un código que indique tipo de documento y proceso (por ejemplo, PR-COM-01 para un procedimiento del proceso comercial) ayuda a referenciar y buscar. No hace falta complicarlo.
3. Establece flujos de aprobación claros
Define quién elabora, quién revisa y quién aprueba cada tipo de documento. Un instructivo operativo puede requerir solo al jefe de área; una política, a la gerencia general.
4. Programa revisiones periódicas
Asigna a cada documento una frecuencia de revisión según su criticidad y genera alertas antes del vencimiento. Revisar no siempre significa cambiar: también puede significar confirmar que sigue vigente.
5. Comunica los cambios
Cuando cambia un documento, las personas que lo usan deben saberlo. Registra la toma de conocimiento y, si el cambio es relevante, asocia una capacitación.
6. Controla los accesos
No todos necesitan ver todo. Define permisos por área o perfil y protege la información sensible, algo especialmente importante si trabajas con ISO/IEC 27001.
7. Resguarda las versiones obsoletas
Las versiones anteriores deben conservarse como historial, pero identificadas como obsoletas y fuera del alcance del uso diario.
La información documentada de origen externo
Un punto que suele quedar fuera del control es la documentación que no produce la organización: normas técnicas, legislación aplicable, especificaciones y planos de clientes, fichas de seguridad de productos químicos o manuales de fabricantes de equipos. La norma pide identificarla y controlarla igual que la propia.
- Mantén una lista de los documentos externos que el sistema necesita y quién es responsable de cada uno.
- Define cómo se verifica que sigan vigentes, por ejemplo, revisando periódicamente las actualizaciones de la legislación.
- Distribúyelos por el mismo canal controlado que los documentos internos, con los mismos permisos y avisos de cambio.
Documentar lo necesario, no todo
Las normas actuales dan libertad para decidir cuánta documentación necesita tu sistema según el tamaño de la organización, la complejidad de los procesos y la competencia de las personas. Un buen criterio es preguntarse: si este documento no existiera, ¿aumentaría el riesgo de que el proceso falle? Si la respuesta es no, quizás no lo necesitas.
Control documental con GSIG
El módulo de Gestión Documental de GSIG reúne en un solo repositorio todos los documentos del sistema, ordenados por mapa de procesos, con flujos de aprobación configurables, control de versiones, permisos por área, alertas de vencimiento y registro de toma de conocimiento. Las personas ven solo la versión vigente, y tú tienes la trazabilidad lista para cualquier auditoría. Solicita una demo para verlo funcionando.