Muchas organizaciones llegan a su segunda o tercera norma ISO con la misma sensación: cada certificación trajo su propio manual, su propio responsable, su propia carpeta de registros y su propio calendario de auditorías. El resultado es un esfuerzo duplicado que nadie diseñó a propósito. Un sistema integrado de gestión (SIG) resuelve justamente eso: une en una sola estructura los requisitos de calidad, medio ambiente, seguridad y salud en el trabajo o seguridad de la información, para que la organización gestione una vez lo que hoy gestiona tres o cuatro veces.
Qué es un sistema integrado de gestión
Un SIG es un único sistema de gestión que cumple simultáneamente con varias normas. No se trata de juntar en un mismo servidor los documentos de ISO 9001, ISO 14001 e ISO 45001, sino de compartir los elementos que las normas tienen en común: el análisis de contexto, la política, la gestión de riesgos, el control documental, la auditoría interna, la revisión por la dirección y la mejora. Lo específico de cada norma —los aspectos ambientales, los peligros laborales, los controles de seguridad de la información— se agrega sobre esa base común.
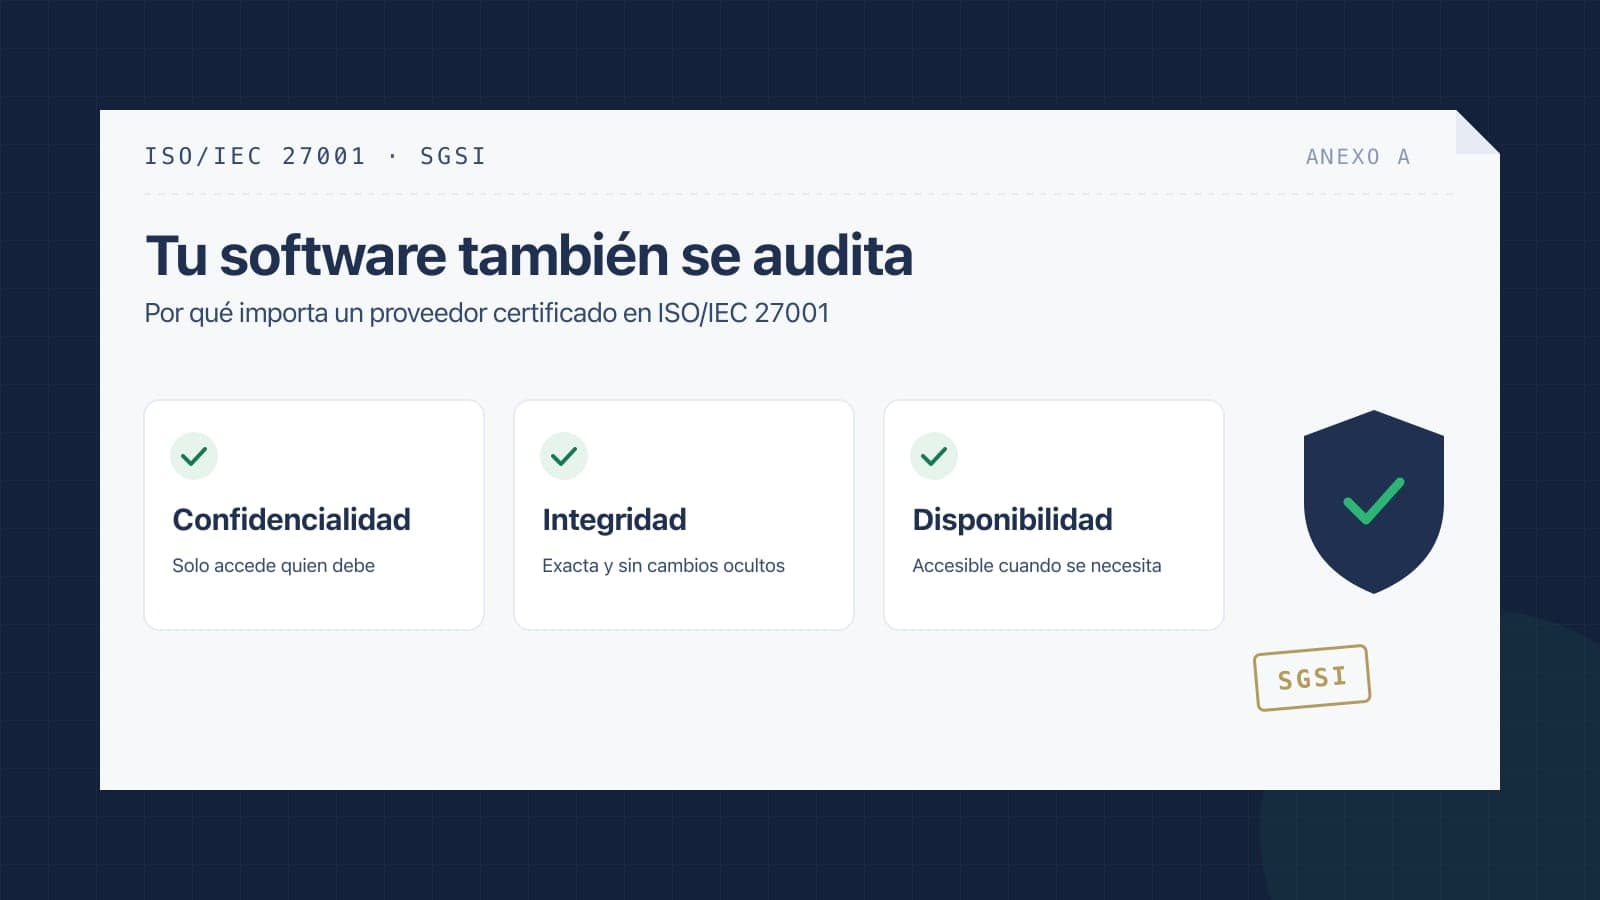
La combinación más habitual en Latinoamérica es la de calidad, medio ambiente y seguridad y salud en el trabajo (9001, 14001 y 45001), a la que cada vez más empresas suman ISO/IEC 27001 cuando la información pasa a ser un activo crítico.
La estructura armonizada: por qué integrar es posible
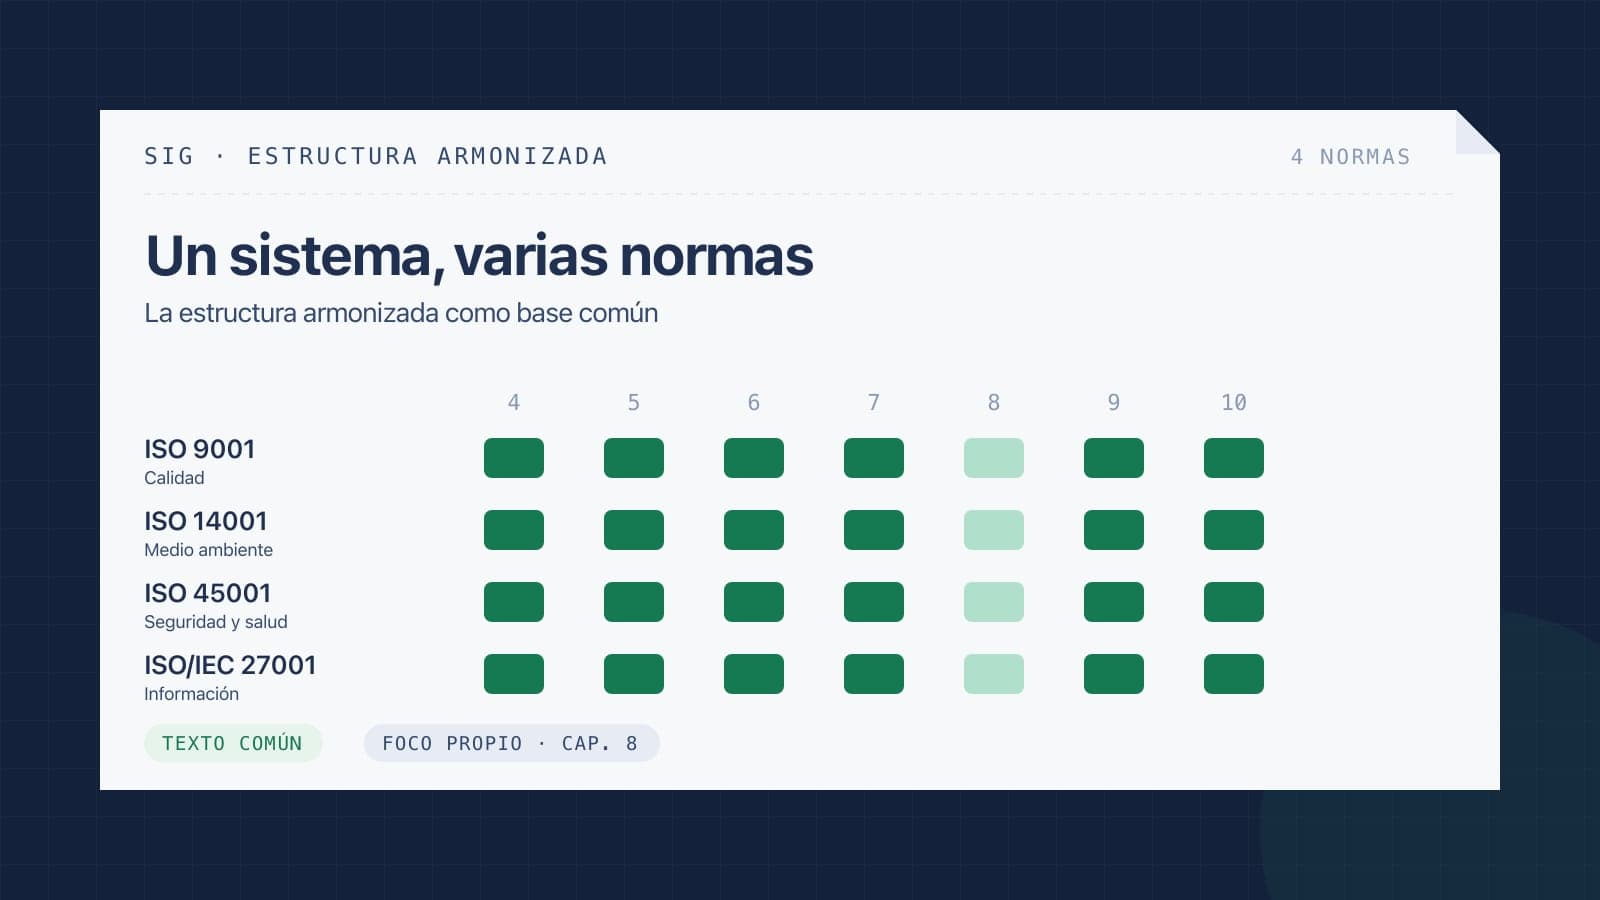
Las normas ISO de sistemas de gestión comparten una estructura de alto nivel, hoy llamada estructura armonizada. Todas se organizan en los mismos capítulos y con un texto central común:
- 4. Contexto de la organización: cuestiones internas y externas, partes interesadas y alcance.
- 5. Liderazgo: compromiso de la dirección, política, roles y responsabilidades.
- 6. Planificación: riesgos y oportunidades, objetivos y planificación de cambios.
- 7. Apoyo: recursos, competencia, toma de conciencia, comunicación e información documentada.
- 8. Operación: el capítulo donde cada norma pone su foco particular.
- 9. Evaluación del desempeño: seguimiento y medición, auditoría interna y revisión por la dirección.
- 10. Mejora: no conformidades, acciones correctivas y mejora continua.
Como siete de cada diez requisitos están redactados casi igual, una sola auditoría interna, una sola revisión por la dirección y un solo procedimiento de acciones correctivas pueden servir a todas las normas a la vez.
Beneficios de un SIG bien diseñado
- Menos documentación: un procedimiento de control documental, uno de auditorías y uno de acciones correctivas en lugar de tres versiones paralelas.
- Decisiones con la foto completa: la dirección revisa calidad, ambiente y seguridad en la misma mesa y puede priorizar con criterio.
- Riesgos vistos en conjunto: un cambio en un proceso puede afectar a la calidad del producto, a un aspecto ambiental y a la seguridad de las personas; el SIG lo evalúa una sola vez.
- Auditorías más eficientes: los organismos de certificación pueden realizar auditorías combinadas, lo que reduce días de auditoría y la carga sobre los equipos.
- Una cultura, no tres: las personas entienden un único sistema en lugar de convivir con "las cosas de calidad" y "las cosas de prevención".
Cómo implementar un SIG paso a paso
1. Diagnóstico y alcance
Parte por saber dónde estás. Revisa qué normas tienes certificadas o implementadas, qué documentos existen, qué procesos están cubiertos y dónde hay duplicidades. Define el alcance del sistema integrado: qué sedes, procesos y normas incluye.
2. Contexto y partes interesadas comunes
Construye un único análisis de contexto (por ejemplo, un FODA) y un único registro de partes interesadas, identificando para cada una sus necesidades y expectativas según la norma: clientes para calidad, comunidad y autoridad ambiental para 14001, trabajadores para 45001.
3. Política integrada y objetivos por norma
Redacta una política que recoja los compromisos de cada norma sin convertirse en una lista interminable. Luego fija objetivos medibles por ámbito, con responsables, plazos e indicadores.
4. Mapa de procesos y documentación única
El mapa de procesos es el esqueleto del SIG. Ordena la documentación según los procesos —no según la norma— y elimina los procedimientos duplicados. Cada proceso sabe qué requisitos de qué norma le aplican.
5. Matriz de riesgos integrada
Usa una misma metodología de evaluación (por ejemplo, impacto por probabilidad) para riesgos de calidad, aspectos ambientales significativos y peligros laborales. Así puedes comparar y priorizar con un criterio común.
6. Herramientas comunes de evaluación y mejora
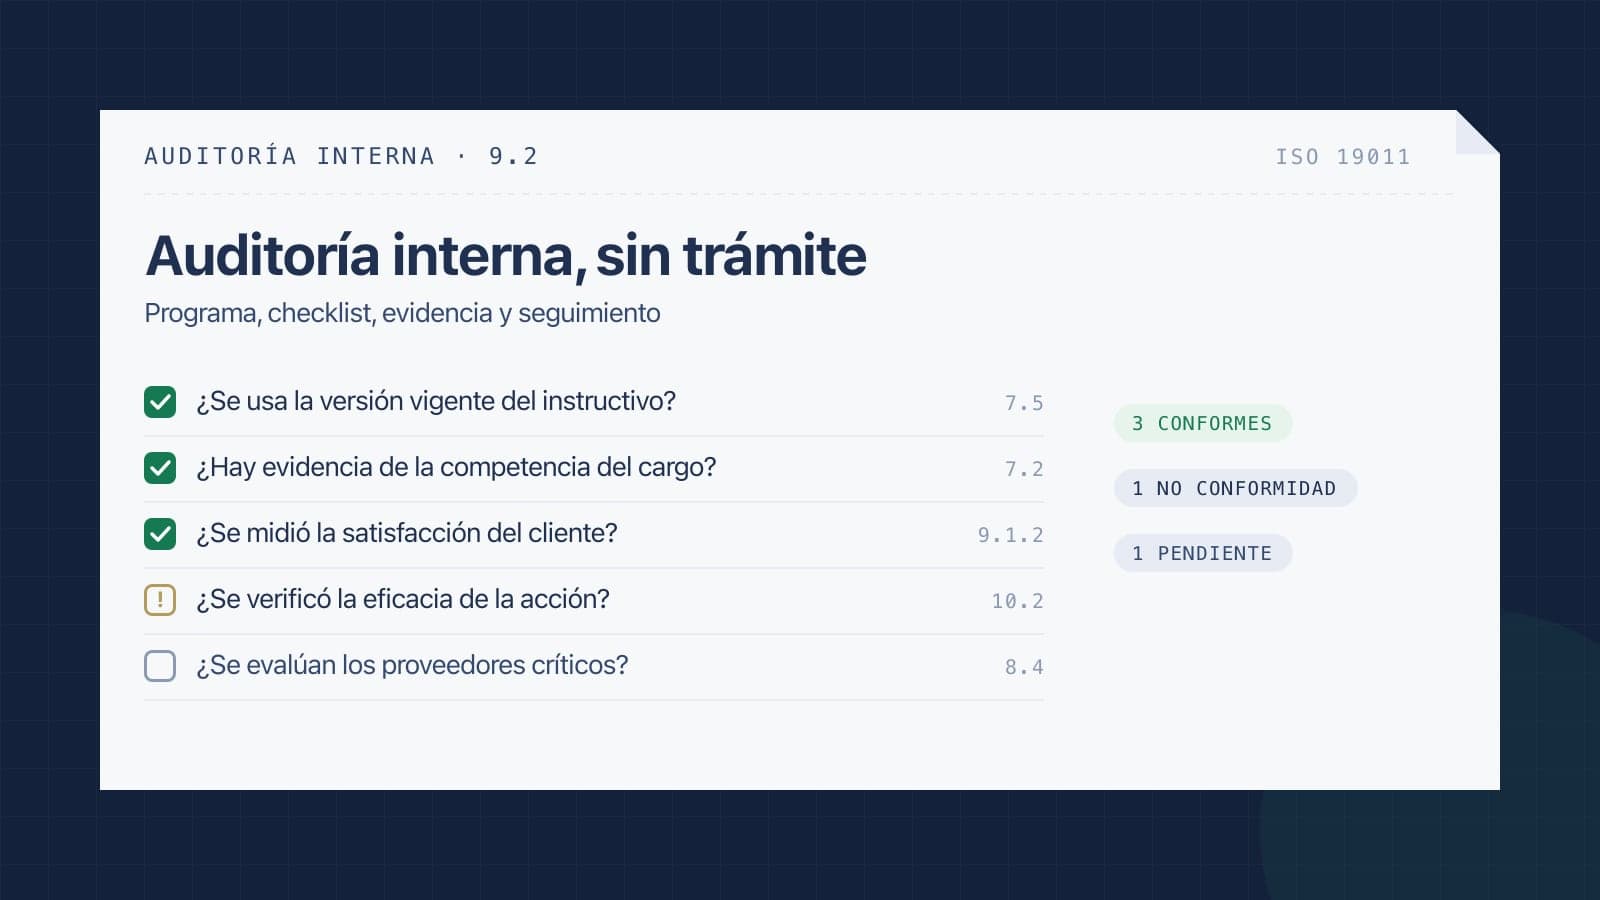
Unifica el programa de auditorías internas, el registro de no conformidades y la revisión por la dirección. Una no conformidad puede clasificarse por norma sin necesidad de un flujo distinto para cada una.
7. Capacitación y puesta en marcha
Comunica el nuevo sistema a toda la organización, capacita a responsables de proceso y auditores internos, y ejecuta un primer ciclo completo antes de solicitar la auditoría de certificación.
Consejo práctico: no intentes integrar todo de una vez. Comienza por los elementos comunes (documentos, auditorías, no conformidades y revisión por la dirección) y suma después lo específico de cada norma.
Errores frecuentes al integrar
- Integrar solo en el papel: fusionar manuales sin cambiar cómo se trabaja no reduce el esfuerzo.
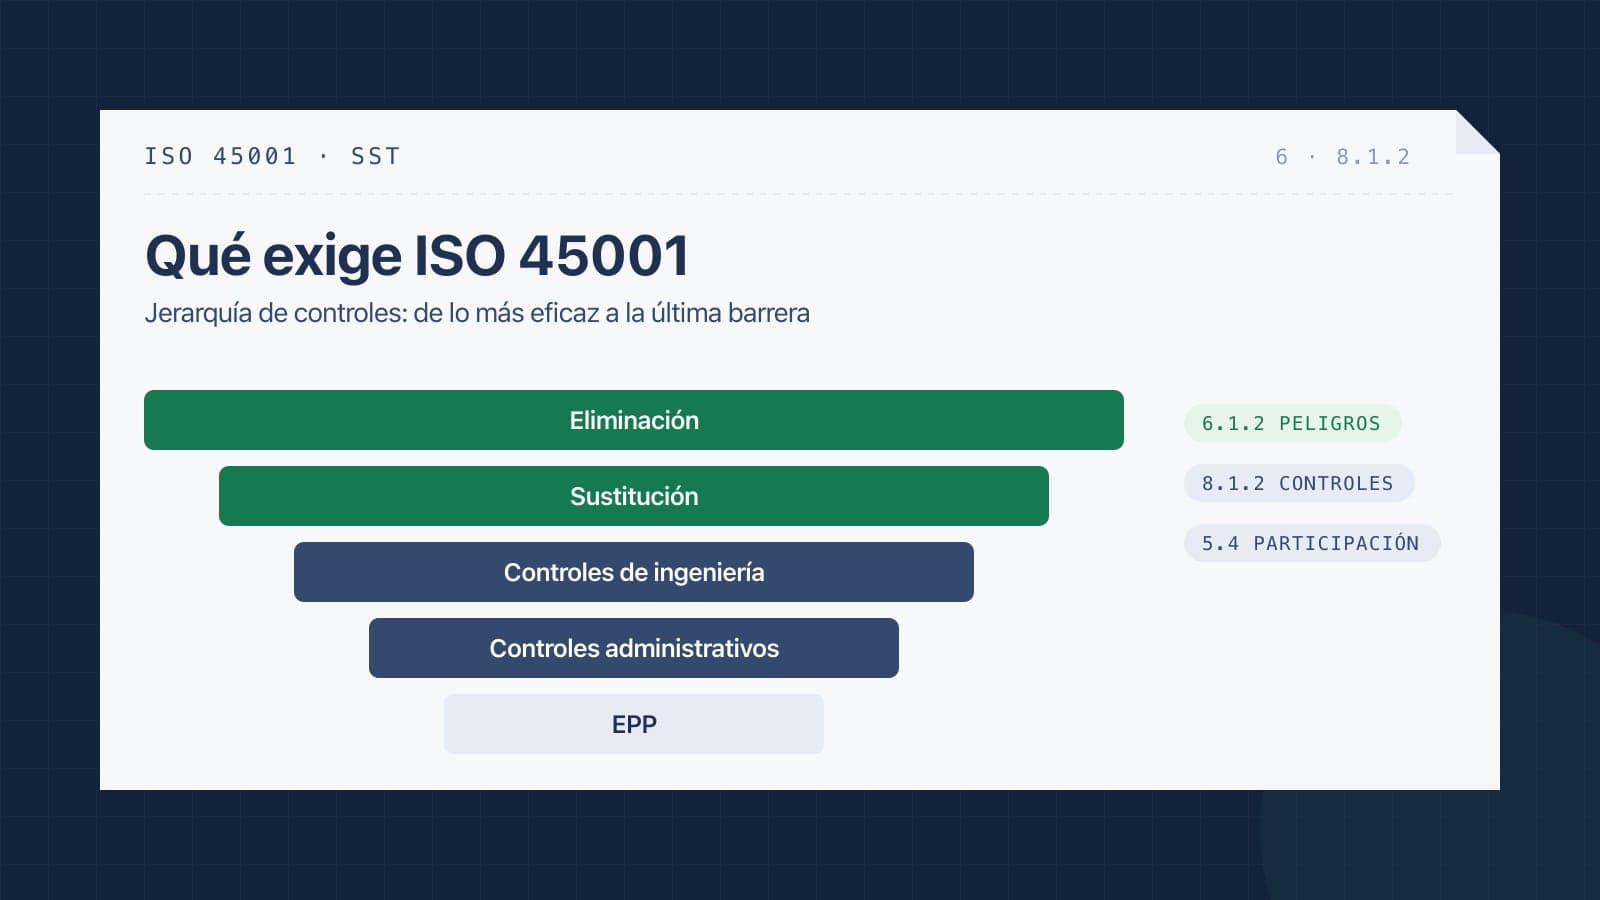
- Perder el detalle de cada norma: la base común no reemplaza los requisitos específicos; un auditor de 45001 seguirá preguntando por la consulta y participación de los trabajadores.
- Depender de planillas sueltas: cuando cada norma vive en su propio Excel, la integración se rompe al primer cambio.
- No involucrar a la dirección: un SIG necesita una revisión por la dirección que mire el desempeño integrado, no tres presentaciones seguidas.
El rol del software en un SIG
Un sistema integrado necesita que la información esté conectada: que una auditoría genere no conformidades, que esas no conformidades se vinculen a riesgos y procesos, y que todo quede trazable por norma. Hacerlo con carpetas compartidas y planillas es posible, pero frágil.
En GSIG la base común y los módulos por norma conviven en la misma plataforma: documentos, auditorías, no conformidades, contexto, riesgos e indicadores compartidos, con trazabilidad por norma y área. Si estás evaluando cómo integrar tu sistema, solicita una demo y revisemos juntos tu caso.