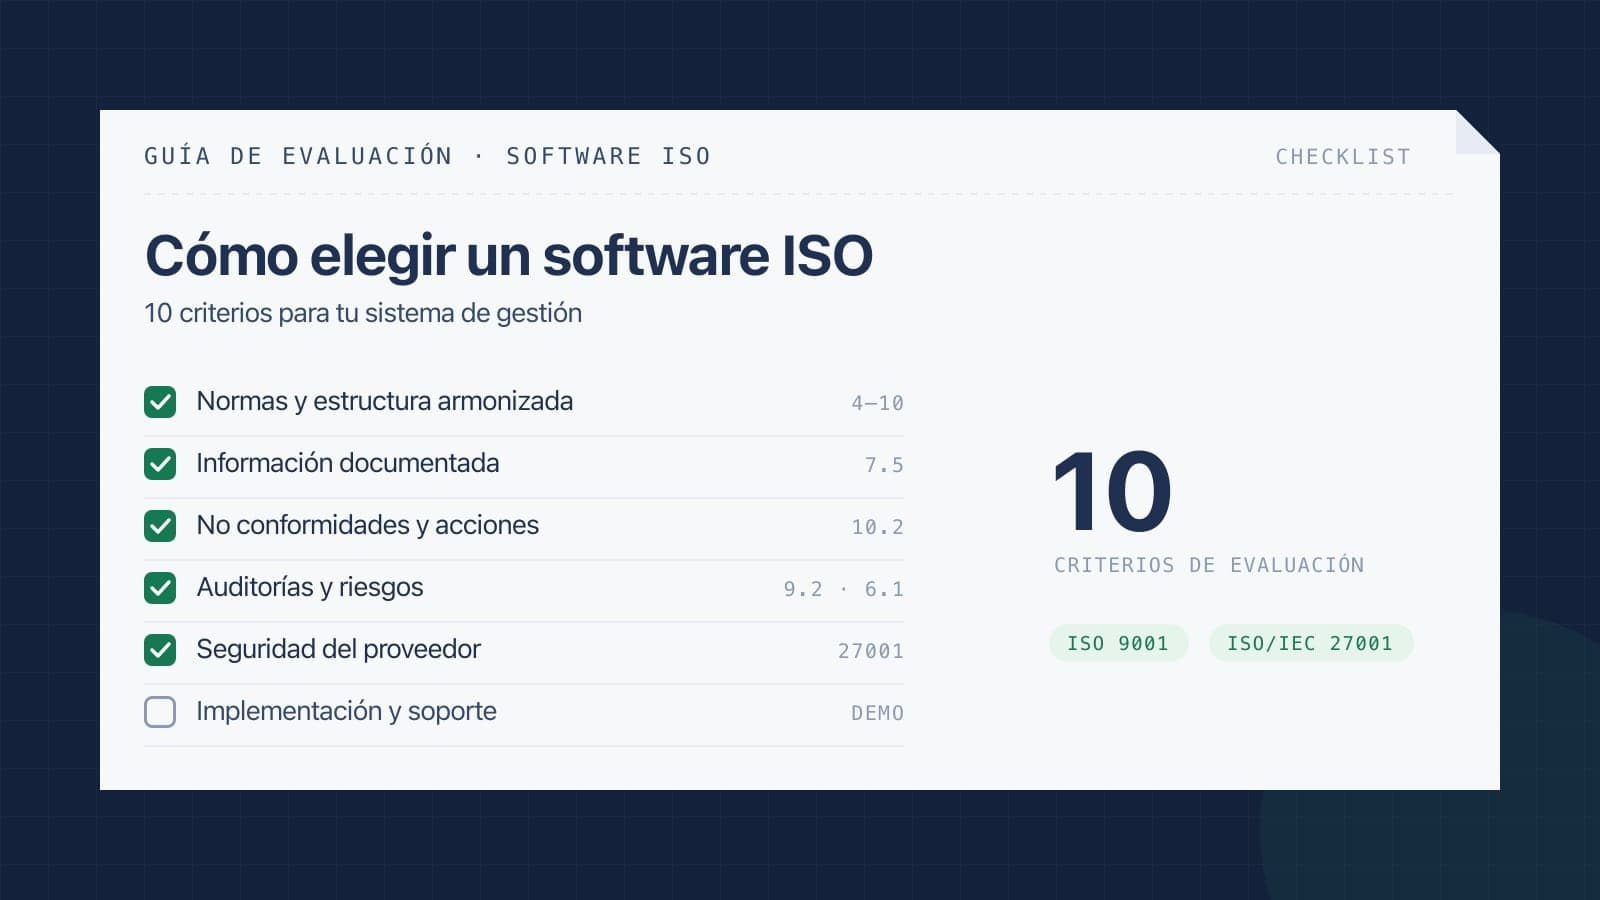
Para elegir un software ISO, evalúa diez criterios: que cubra las normas que necesitas sobre la estructura armonizada, que controle la información documentada, que gestione no conformidades, auditorías y riesgos, que integre varias normas sin duplicar registros, que el propio proveedor proteja tu información, que te acompañe en la implementación, que dé soporte en tu idioma y horario, que escale contigo y que deje trazabilidad de cada acción. Un buen software no certifica a tu organización —eso lo hace un organismo acreditado—, pero sí hace que mantener el sistema de gestión cueste menos y que la evidencia esté lista cuando llega el auditor.
¿Qué es un software ISO?
Un software ISO es una plataforma que digitaliza el sistema de gestión de una organización: documentos, objetivos, riesgos, auditorías, no conformidades, capacitaciones e indicadores, conectados entre sí. Su función es reemplazar planillas, carpetas compartidas y correos por un sistema donde cada requisito de la norma tiene su registro, su responsable y su historial.
No es lo mismo que un gestor documental genérico. Un gestor guarda archivos; un software ISO entiende el ciclo de mejora: sabe que un hallazgo de auditoría abre una no conformidad, que esa no conformidad necesita un análisis de causa y una acción, y que la acción debe verificarse antes de cerrarse.
¿Por qué no basta con planillas y carpetas compartidas?
Las planillas funcionan mientras el sistema es pequeño. Cuando crecen las personas, los procesos o las normas, aparecen los mismos síntomas:
- Versiones de procedimientos que se cruzan y nadie sabe cuál está vigente.
- Acciones correctivas sin seguimiento, que vuelven a aparecer en la siguiente auditoría.
- Evidencia repartida en correos y carpetas personales que se arma a última hora.
- Indicadores que se calculan a mano y llegan tarde a la revisión por la dirección.
Un software ISO no elimina el trabajo de gestión, pero sí el trabajo de perseguir a las personas para que firmen, revisen o respondan.
¿Qué criterios usar para elegir un software ISO?
1. ¿Cubre las normas que necesitas sobre la estructura armonizada?
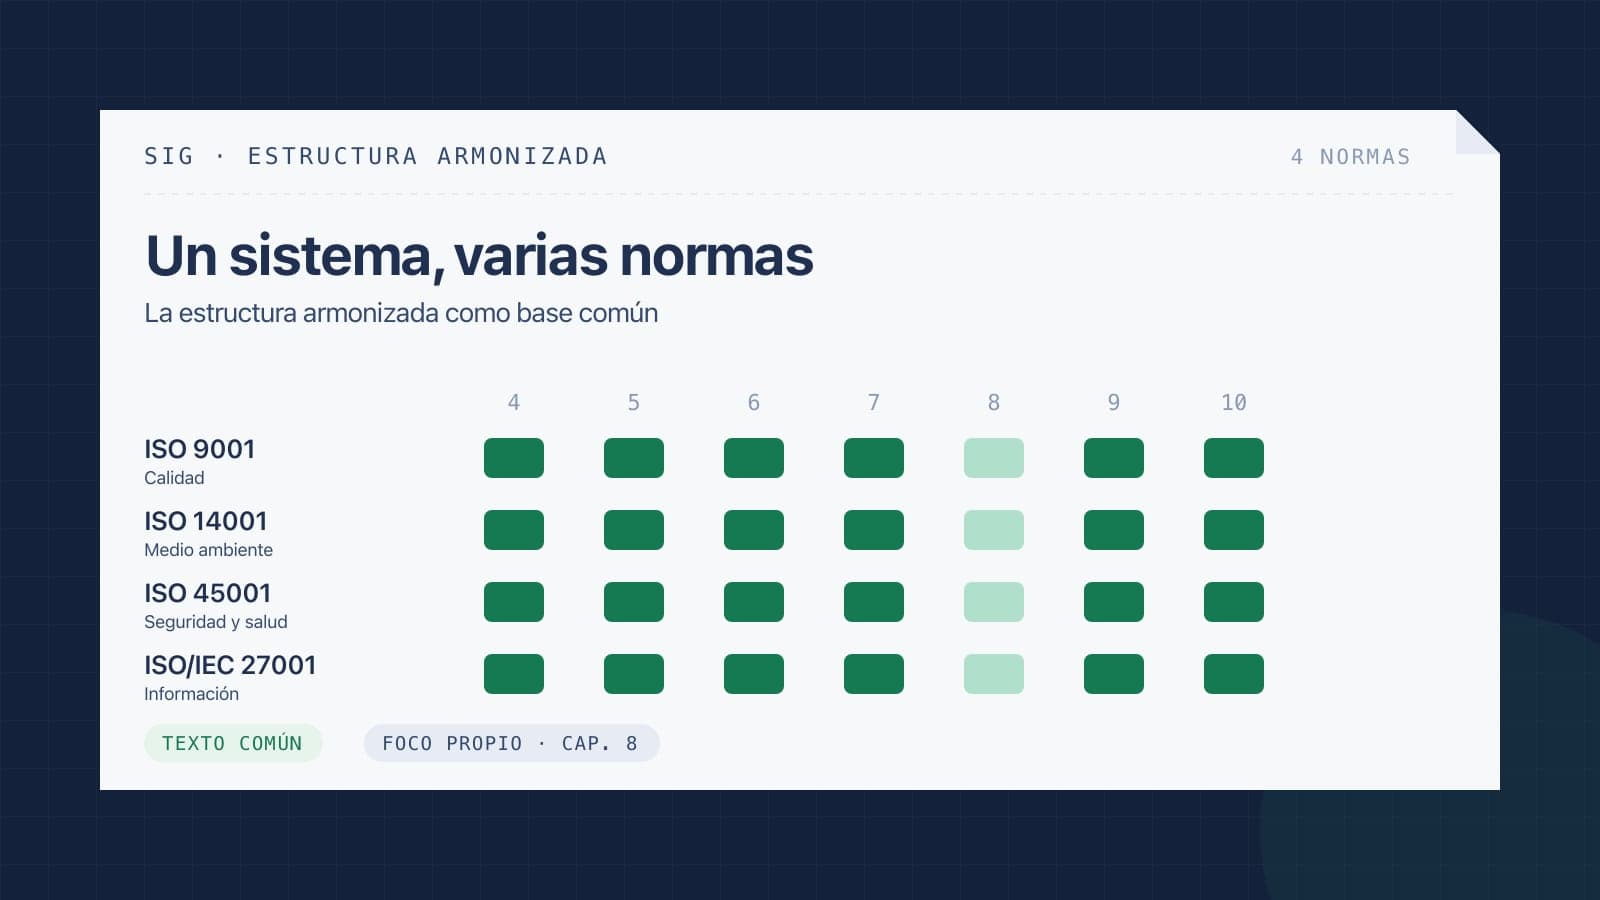
Las normas de sistemas de gestión, como ISO 9001, ISO 14001, ISO 45001 e ISO/IEC 27001, comparten la estructura armonizada: contexto (cláusula 4), liderazgo (5), planificación (6), apoyo (7), operación (8), evaluación del desempeño (9) y mejora (10). Un buen software se organiza sobre esa estructura, de modo que agregar una norma no signifique empezar de cero.
2. ¿Controla de verdad la información documentada?
La cláusula 7.5 pide que los documentos se aprueben antes de usarse, que se identifiquen, que estén disponibles donde se necesitan y que sus cambios se controlen. Busca flujos de revisión y aprobación, control de versiones, permisos por área, alertas de vencimiento y registro de quién leyó cada documento.
3. ¿Gestiona no conformidades y acciones correctivas de punta a punta?
La cláusula 10.2 exige reaccionar ante la no conformidad, determinar sus causas, implementar acciones y revisar su eficacia. El software debe permitir el análisis de causa raíz (por ejemplo, cinco porqués o Ishikawa), asignar responsables y plazos, y no dejar cerrar una no conformidad hasta verificar que la acción fue eficaz.
4. ¿Facilita las auditorías internas y externas?
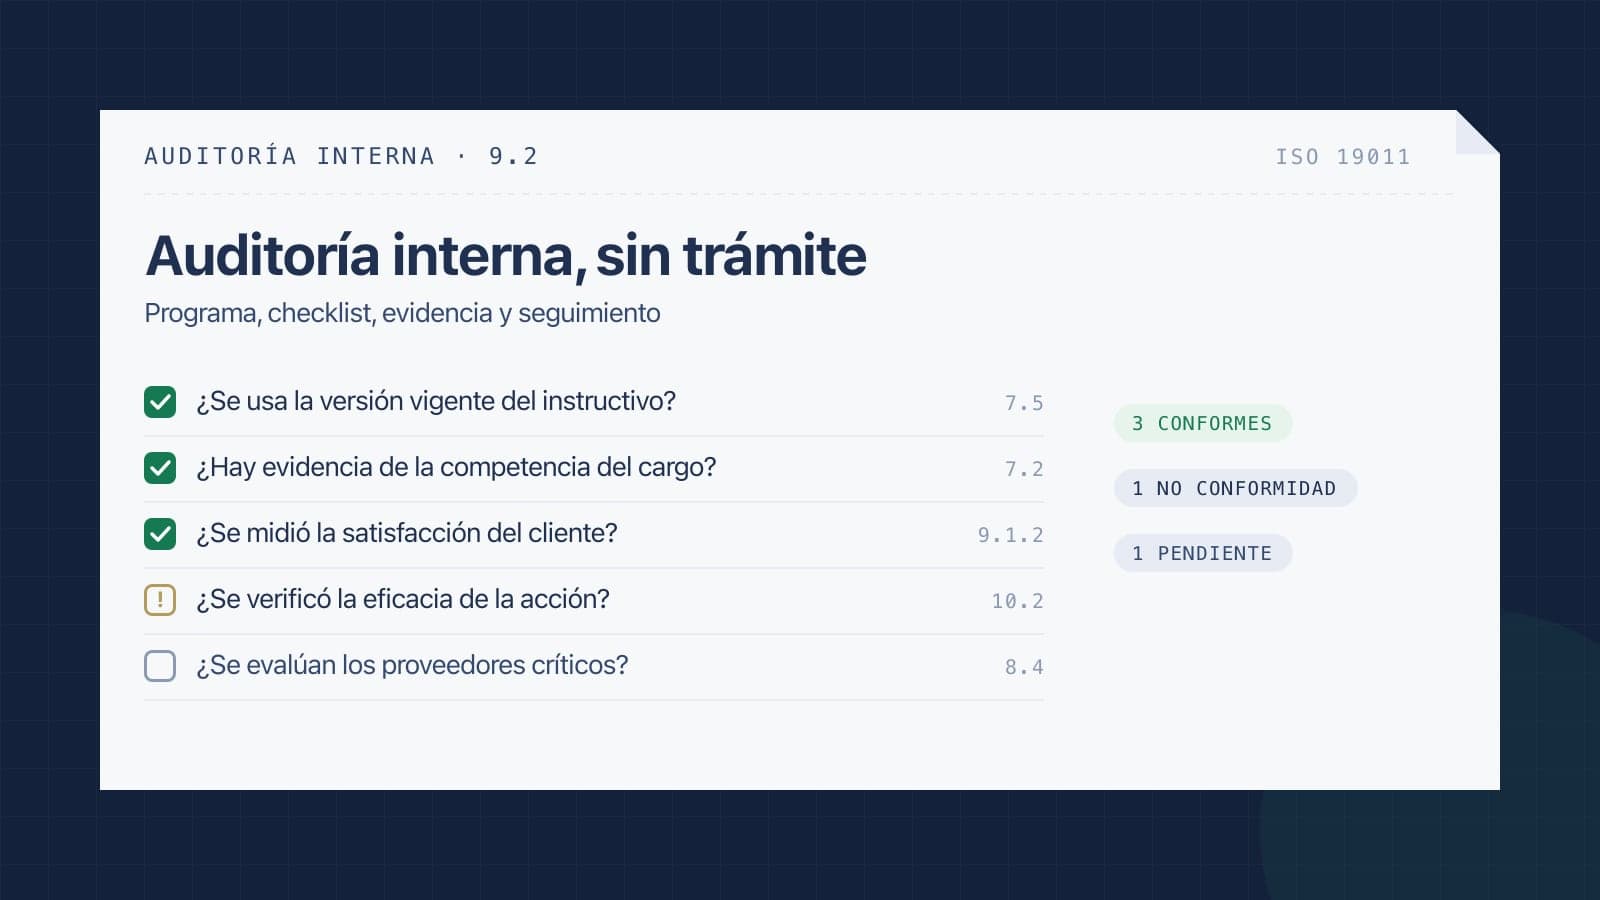
Revisa si puedes planificar un programa de auditorías, usar checklists configurables, adjuntar evidencia, generar informes y vincular cada hallazgo con su no conformidad, como pide la cláusula 9.2.
5. ¿Incorpora la gestión de riesgos y oportunidades?
El pensamiento basado en riesgos atraviesa todas las normas actuales (cláusula 6.1). Busca una matriz de evaluación, el vínculo entre riesgos, contexto y procesos, y el seguimiento de las acciones de tratamiento. Si tu organización usa ISO 31000 como guía, comprueba que la metodología sea configurable.
6. ¿Integra varias normas sin duplicar registros?
Si gestionas o piensas gestionar más de una norma, el software debe permitir que un mismo documento, auditoría o acción correctiva sirva a varias, con trazabilidad por norma y por área. Un sistema integrado no debería ser la suma de cuatro sistemas.
7. ¿El proveedor protege tu información?
En el software vivirán procedimientos internos, datos de trabajadores, información de clientes y hallazgos sensibles. Pregunta cómo se protege esa información y pide evidencia: una certificación ISO/IEC 27001 vigente del proveedor, emitida por un organismo certificador, indica que sus controles de seguridad fueron auditados por un tercero.
8. ¿Te acompaña en la implementación y la migración?
El software no se implementa solo. Pregunta quién configura los módulos, cómo se migran los documentos y registros que ya tienes, cuánto acompañamiento incluye y cómo se capacita a cada perfil de usuario.
9. ¿Ofrece soporte en español y en tu zona horaria?
Cuando una auditoría está cerca, la velocidad de respuesta importa. Verifica los canales, los niveles de servicio por plan y que el equipo de soporte conozca las normas, no solo el software.
10. ¿Escala y deja trazabilidad de cada acción?
Piensa en tu organización dentro de tres años: más sedes, más empresas del grupo o nuevas normas. Considera la gestión multiempresa y multisede, la integración por API con otros sistemas, la conexión con herramientas de inteligencia de negocios como Power BI y el registro de quién creó, aprobó, modificó o consultó cada dato.
¿Qué preguntarle a un proveedor de software ISO?
Usa esta tabla como guía para tus reuniones con proveedores. Pide siempre que te muestren cada respuesta en la plataforma, no solo en una presentación.
| Criterio | Qué preguntar al proveedor |
|---|---|
| Normas y estructura | ¿Qué normas cubre y cómo se agrega una nueva sin migrar? |
| Información documentada | ¿Cómo funcionan los flujos de aprobación, las versiones y la toma de conocimiento? |
| No conformidades | ¿Qué herramientas de análisis de causa incluye y cómo se verifica la eficacia? |
| Auditorías | ¿Puedo configurar mis checklists y vincular hallazgos con acciones? |
| Riesgos | ¿Cómo se construye la matriz y se conecta con el contexto y los procesos? |
| Integración multinorma | ¿Un mismo registro puede servir a varias normas con trazabilidad por norma? |
| Seguridad del proveedor | ¿Tienen certificación ISO/IEC 27001 vigente? ¿Qué organismo la emitió? |
| Implementación | ¿Quién configura, cómo migran mi información y qué capacitación incluye? |
| Soporte | ¿En qué idioma y horario responden y qué nivel de servicio tiene cada plan? |
| Escalabilidad y trazabilidad | ¿Soporta varias sedes o empresas, API, Power BI y registro de auditoría de cada acción? |
¿Qué errores evitar al elegir un software ISO?
- Elegir por la cantidad de funciones. Lo importante es que las funciones que necesitas estén conectadas, no que existan muchas sueltas.
- No involucrar a quienes lo usarán. Si los responsables de procesos no lo adoptan, el sistema vuelve a vivir en planillas.
- Ignorar la migración. Pregunta desde el principio cómo pasará tu información actual a la plataforma.
- Creer que el software certifica. La certificación la otorga un organismo certificador acreditado. El software te ayuda a implementar y mantener el sistema y a tener la evidencia ordenada.
Un buen software ISO se nota en el día a día, no en la demo: cuando nadie tiene que preguntar cuál es la versión vigente y cada acción tiene un responsable y un plazo.
Cómo cumple GSIG estos criterios
GSIG es una plataforma de Gtrack SPA para implementar, mantener y mejorar sistemas de gestión basados en ISO 9001, ISO 14001, ISO 45001 e ISO/IEC 27001, organizada sobre la estructura armonizada de las normas. La propia plataforma está certificada en ISO 9001 e ISO/IEC 27001 por STAREGISTER, y la implementación incluye configuración con un consultor, migración de información y capacitación por perfil.
Revisa cómo se recorre cada norma en Normas ISO, conoce los módulos, compara los planes y lee cómo protegemos tu información en Seguridad y certificaciones. Si quieres aplicar estos criterios con tu propio sistema, solicita una demo de 30 minutos con un consultor.