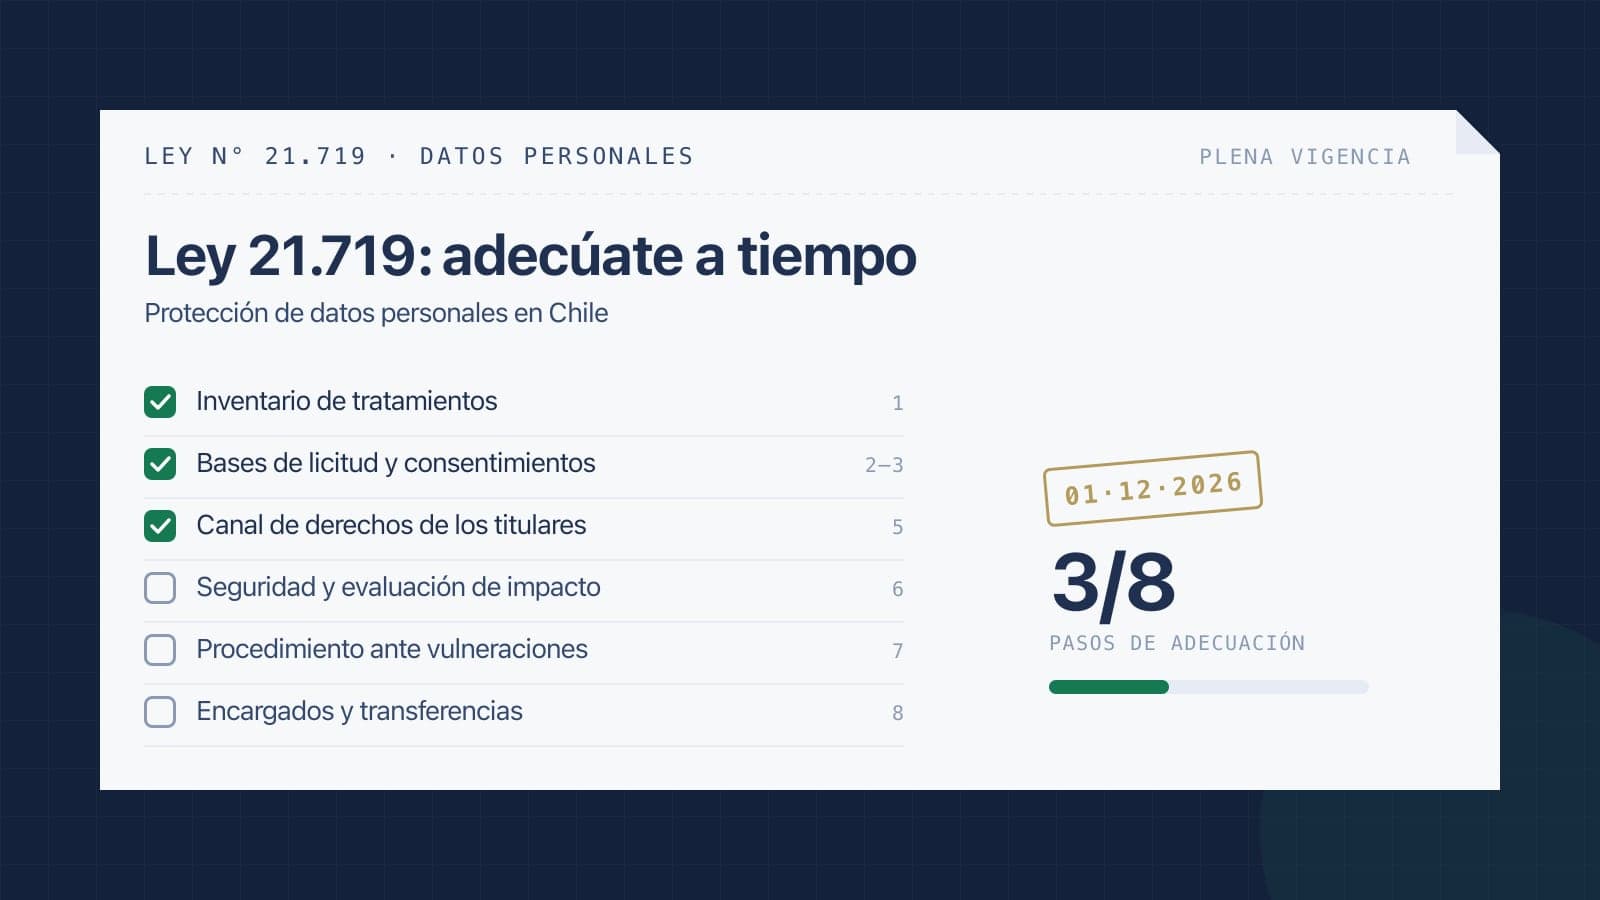
Antes del 1 de diciembre de 2026, fecha en que la Ley N° 21.719 entra en plena vigencia, tu empresa debería saber qué datos personales trata y con qué base legal, poder responder a los derechos de los titulares, proteger esos datos con medidas de seguridad y tener un procedimiento ante filtraciones. Además, debe poder demostrar todo lo anterior con registros. La ley define qué hay que cumplir; normas como ISO/IEC 27001 e ISO/IEC 27701 ofrecen un método ordenado para hacerlo y acreditarlo.
Este artículo es informativo y no reemplaza asesoría legal. Revisa siempre el texto oficial de la ley y los reglamentos que dicte la autoridad.
¿Qué es la Ley 21.719?
La Ley N° 21.719, publicada en diciembre de 2024, regula la protección y el tratamiento de los datos personales en Chile. En la práctica reemplaza el régimen de la antigua Ley N° 19.628 sobre protección de la vida privada, que regía desde 1999, y acerca la legislación chilena a estándares internacionales como el Reglamento General de Protección de Datos de la Unión Europea.
Un dato personal es cualquier información que identifica o permite identificar a una persona natural: nombre, RUT, correo, teléfono, dirección, imagen o ubicación, entre otros. Los datos sensibles, como los de salud, merecen una protección reforzada.
¿Desde cuándo rige y a quién aplica?
La ley contempla un período de adecuación y entra en plena vigencia el 1 de diciembre de 2026. Aplica a las personas y organizaciones, públicas y privadas, que tratan datos personales: prácticamente cualquier empresa con clientes, trabajadores o proveedores que sean personas naturales.
¿Qué cambia respecto de la Ley 19.628?
- Una autoridad fiscalizadora: se crea la Agencia de Protección de Datos Personales, con facultades para fiscalizar y sancionar.
- Sanciones más relevantes: las infracciones se clasifican según su gravedad y las multas pueden calcularse, en ciertos casos, en función de los ingresos de la empresa.
- Más derechos para los titulares, con plazos y procedimientos definidos.
- Deberes explícitos de seguridad y de comunicar las vulneraciones que afecten datos personales.
- Responsabilidad demostrable: no basta con cumplir, hay que poder acreditarlo.
¿Qué derechos tienen los titulares de datos?
La ley reconoce a las personas derechos que tu empresa debe poder atender dentro de los plazos legales:
| Derecho | En qué consiste |
|---|---|
| Acceso | Saber si tratas sus datos, cuáles, para qué y con quién los compartes. |
| Rectificación | Corregir datos inexactos, desactualizados o incompletos. |
| Supresión | Pedir que se eliminen sus datos en los casos que la ley establece. |
| Oposición | Oponerse a determinados tratamientos, por ejemplo, con fines de marketing. |
| Portabilidad | Recibir sus datos en un formato estructurado y transferirlos a otro responsable. |
| Bloqueo | Suspender temporalmente el tratamiento mientras se resuelve una solicitud. |
¿Qué bases de licitud permiten tratar datos personales?
Todo tratamiento necesita una base legal. La principal es el consentimiento libre, informado, específico e inequívoco del titular, pero la ley contempla otras, como la ejecución de un contrato con el titular, el cumplimiento de una obligación legal o el interés legítimo del responsable en los términos que la ley permite. Además, rigen principios como la finalidad (usar los datos solo para el fin declarado) y la proporcionalidad (pedir únicamente los necesarios).
¿Qué deber de seguridad y notificación impone la ley?
El responsable debe adoptar medidas técnicas y organizativas adecuadas al riesgo para proteger los datos contra la pérdida, el acceso no autorizado o la alteración. Si ocurre una vulneración de seguridad que afecte datos personales, debe comunicarla a la Agencia y, en los casos que la ley indica, a los titulares afectados, dentro de los plazos que fije la normativa.
En la práctica, esto exige tener definido con anticipación quién evalúa un incidente, con qué criterios se decide la notificación y cómo se deja registro de cada paso.
¿Qué es la responsabilidad demostrable?
Significa que tu empresa debe poder probar que cumple. Algunas herramientas para lograrlo son el registro de actividades de tratamiento, las evaluaciones de impacto para tratamientos de alto riesgo y las políticas y procedimientos documentados.
La ley también valora la adopción de un modelo de prevención de infracciones y la designación de un encargado o delegado de protección de datos. Aunque no siempre sea obligatorio, es una buena práctica que ordena responsabilidades y facilita demostrar diligencia ante la autoridad.
¿Cómo ayudan ISO/IEC 27001 e ISO/IEC 27701?
La ley dice qué debes cumplir; las normas ayudan con el cómo:
- ISO/IEC 27001 establece un sistema de gestión de seguridad de la información basado en riesgos. Su Anexo A incluye controles directamente relacionados, como la privacidad y protección de la información personal identificable, la gestión de incidentes y el cumplimiento de requisitos legales.
- ISO/IEC 27701 extiende la gestión de la seguridad hacia la privacidad y define responsabilidades para quienes tratan datos personales, tanto en el rol de responsable como en el de encargado.
Certificarse no es una exigencia de la ley, pero un sistema de gestión ordenado facilita la responsabilidad demostrable: los registros, las auditorías y las acciones correctivas ya existen y tienen trazabilidad.
La ley dice qué debes cumplir; un sistema de gestión te da el método para cumplirlo y la evidencia para demostrarlo.
¿Cómo adecuar tu empresa en 8 pasos?
- Asigna un responsable. Define quién lidera la adecuación y, si corresponde, designa un encargado de protección de datos.
- Inventaria tus tratamientos. Identifica qué datos personales tratas, de quiénes, para qué, dónde se guardan, quién accede y cuánto tiempo se conservan.
- Revisa las bases de licitud. Asegúrate de que cada tratamiento tenga una base legal y de que los consentimientos queden registrados.
- Actualiza tus avisos de privacidad. Informa de forma clara la finalidad, la base legal, los plazos de conservación y cómo ejercer los derechos.
- Habilita un canal de derechos. Define cómo se reciben, verifican y responden las solicitudes de los titulares, con control de plazos.
- Evalúa riesgos y refuerza la seguridad. Aplica medidas técnicas y organizativas proporcionales y realiza evaluaciones de impacto donde el riesgo sea alto.
- Prepara el procedimiento ante vulneraciones. Establece cómo se detectan, evalúan, registran y comunican los incidentes.
- Revisa a tus encargados y proveedores. Formaliza contratos con quienes tratan datos por cuenta tuya y controla las transferencias internacionales.
Protección de datos con GSIG
El módulo de Protección de Datos Personales de GSIG reúne el registro de actividades de tratamiento, las bases de licitud y los consentimientos, las solicitudes de derechos con sus plazos, las brechas de datos y su notificación, y las evaluaciones de impacto. Se apoya en el sistema de gestión de seguridad de la información (ISO/IEC 27001) y en el módulo de Requisitos Legales para mantener al día las obligaciones aplicables.
Si quieres ver cómo se organizaría la adecuación de tu empresa, solicita una demo de 30 minutos con un consultor.