Cuando una organización lleva su sistema de gestión a una plataforma en la nube, deposita en ella información sensible: hallazgos de auditoría, incidentes de seguridad laboral, datos de trabajadores, evaluaciones de proveedores, riesgos estratégicos y decisiones de la dirección. Esa información es tan valiosa como delicada. Por eso, al elegir un software de gestión ISO, una pregunta debería estar siempre sobre la mesa: ¿cómo protege el proveedor mis datos y quién lo ha verificado?
Qué es ISO/IEC 27001
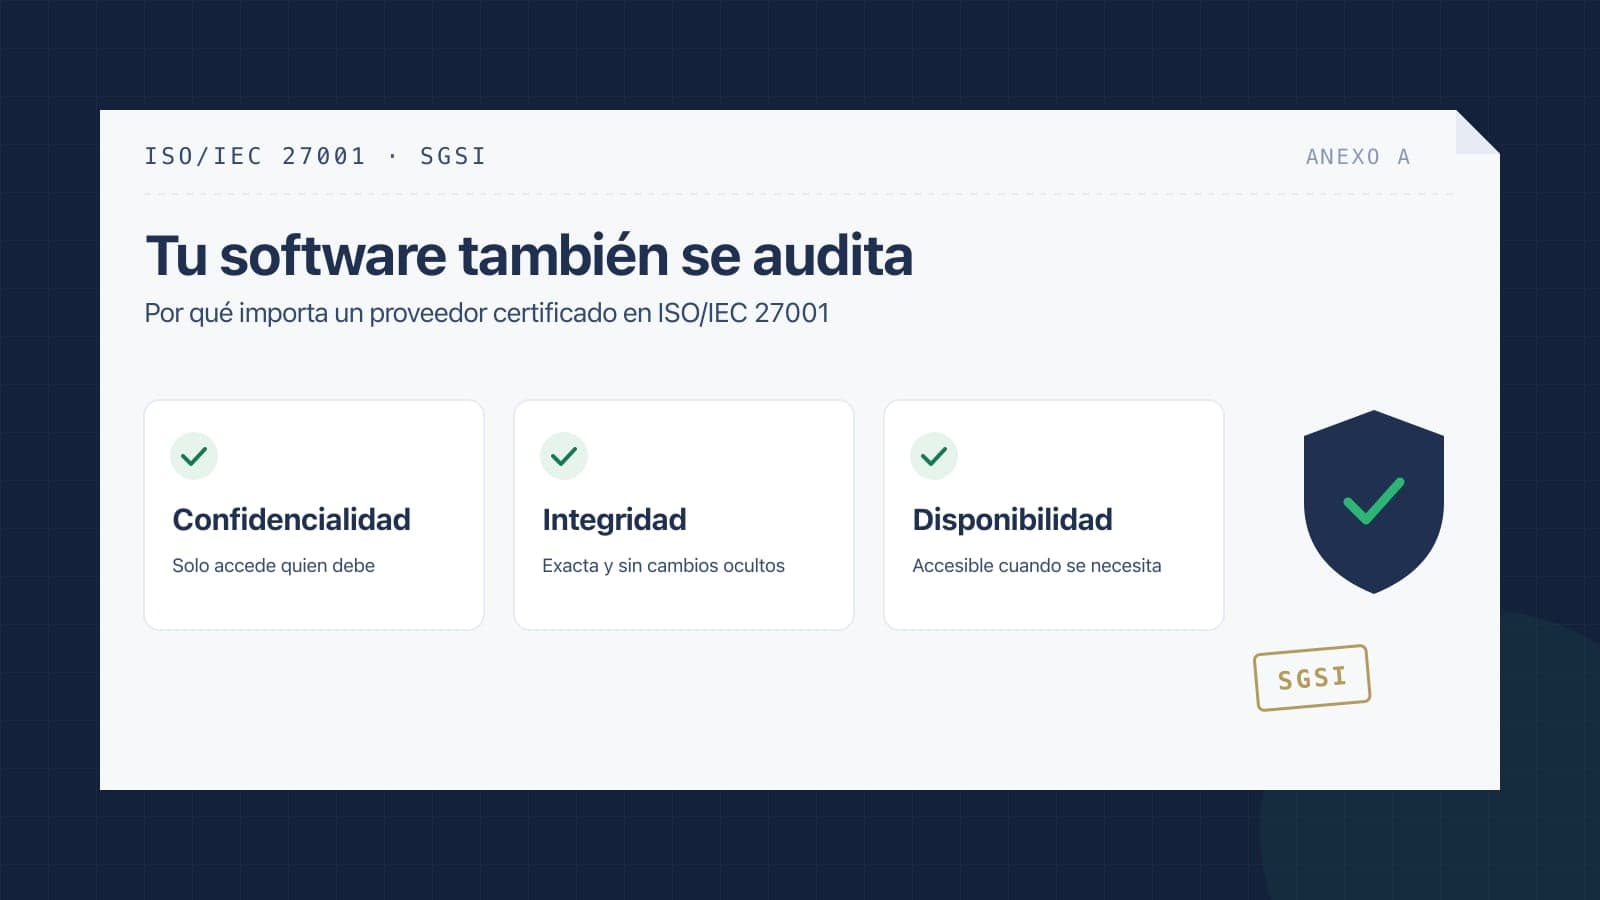
ISO/IEC 27001 es la norma internacional que establece los requisitos de un sistema de gestión de seguridad de la información (SGSI). Su objetivo es preservar tres propiedades de la información:
- Confidencialidad: que solo accedan a ella las personas autorizadas.
- Integridad: que sea exacta y completa, y que no se altere sin control.
- Disponibilidad: que esté accesible cuando se necesita.
La norma no impone una tecnología concreta. Exige que la organización identifique sus activos de información, evalúe los riesgos que los amenazan, decida cómo tratarlos y demuestre que sus controles funcionan. Su anexo A reúne un conjunto de controles de referencia —organizacionales, de personas, físicos y tecnológicos— que se seleccionan según el análisis de riesgos y se justifican en la declaración de aplicabilidad.
Qué significa que un proveedor de software esté certificado
Que un proveedor tenga la certificación ISO/IEC 27001 significa que un organismo de certificación independiente auditó su SGSI y verificó que cumple los requisitos de la norma. En la práctica, eso implica que el proveedor:
- Tiene identificados los riesgos sobre la información de sus clientes y un plan para tratarlos.
- Gestiona los accesos con criterios definidos y los revisa periódicamente.
- Respalda la información y prueba su recuperación.
- Registra y gestiona los incidentes de seguridad.
- Controla los cambios en su plataforma y el desarrollo seguro.
- Evalúa a sus propios proveedores críticos, como los servicios de infraestructura en la nube.
- Se somete a auditorías internas y externas periódicas.
Ojo con el alcance: al revisar un certificado, verifica que su alcance incluya el servicio que vas a contratar. Un certificado que cubre otra área de la empresa no protege tu información.
Por qué importa para tu sistema de gestión
Tu propio cumplimiento depende de tus proveedores
Las normas ISO exigen controlar los procesos y servicios suministrados externamente. Si tu sistema de gestión vive en un software, ese proveedor es parte de tu cadena de control. Si además trabajas con ISO/IEC 27001, la seguridad en las relaciones con proveedores es uno de los controles que tendrás que demostrar.
La información del sistema es estratégica
Un registro de no conformidades revela debilidades; una matriz de riesgos muestra vulnerabilidades del negocio; la revisión por la dirección contiene decisiones confidenciales. Una filtración no solo es un problema de privacidad: es un problema de continuidad y reputación.
Protección de datos personales
El sistema de gestión maneja datos de trabajadores, como capacitaciones, competencias o registros de incidentes. Las leyes de protección de datos personales en la región exigen medidas de seguridad adecuadas, y un SGSI certificado es una forma concreta de demostrarlas.
Menos esfuerzo de evaluación
Evaluar la seguridad de un proveedor desde cero requiere cuestionarios, entrevistas y revisiones técnicas. Un certificado vigente con el alcance adecuado no reemplaza tu evaluación, pero la simplifica mucho.
Preguntas para hacerle a tu proveedor
- ¿Tienen certificación ISO/IEC 27001 vigente? ¿Cuál es su alcance?
- ¿Dónde se aloja la información y qué proveedor de infraestructura utilizan?
- ¿Con qué frecuencia respaldan los datos y cómo prueban la recuperación?
- ¿Cómo controlan los accesos de su propio personal a mis datos?
- ¿Cómo me notificarían un incidente de seguridad que afecte mi información?
- ¿Puedo exportar mi información si decido terminar el servicio?
- ¿Qué permisos y perfiles puedo configurar dentro de la plataforma?
La seguridad también depende de ti
Un proveedor certificado protege la plataforma, pero la seguridad de la información es una responsabilidad compartida. Dentro de tu organización también hay decisiones que marcan la diferencia:
- Perfiles y permisos: asigna a cada persona solo los accesos que necesita. Un usuario operativo no necesita ver la revisión por la dirección ni los resultados de investigaciones internas.
- Altas y bajas oportunas: cuando alguien deja la organización o cambia de cargo, sus accesos deben actualizarse el mismo día.
- Contraseñas y autenticación: promueve contraseñas robustas y no compartidas, y activa los mecanismos de autenticación adicionales que ofrezca la plataforma.
- Clasificación de la información: distingue lo público, lo interno y lo confidencial, y configura los permisos de acuerdo con esa clasificación.
- Revisión periódica de accesos: al menos una vez al año, confirma que cada usuario sigue necesitando los permisos que tiene.
Estas prácticas son, además, controles que cualquier organización que implemente ISO/IEC 27001 deberá demostrar en su propia auditoría.
GSIG: certificado en ISO 9001 e ISO/IEC 27001
GSIG, desarrollado por Gtrack SPA, cuenta con certificación en ISO 9001 e ISO/IEC 27001. Esto quiere decir que la plataforma con la que gestionas tu sistema se construye y opera bajo los mismos principios que tú aplicas: procesos controlados, riesgos evaluados y mejora continua, con la seguridad de tu información como prioridad.
Además, si tu organización implementa ISO/IEC 27001, el módulo de Seguridad de la Información te ayuda a gestionar el inventario de activos, la evaluación de riesgos del SGSI y la declaración de aplicabilidad, integrados con documentos, auditorías y no conformidades. Solicita una demo para conocerlo.