Certificar ISO 9001 es, para muchas empresas, la puerta de entrada a nuevos clientes, licitaciones y mercados. Pero el valor real no está en el certificado colgado en la recepción, sino en un sistema de gestión de la calidad que ordena la forma de trabajar y ayuda a mejorar. En esta guía repasamos cómo prepararte para la certificación de ISO 9001:2015, desde el diagnóstico inicial hasta la auditoría del organismo certificador.
Qué certifica realmente ISO 9001
ISO 9001 no certifica que un producto sea de buena calidad: certifica que la organización tiene un sistema capaz de entregar de forma consistente productos y servicios que cumplen los requisitos del cliente y los legales, y que se esfuerza por aumentar la satisfacción del cliente. Para lograrlo, la norma se apoya en tres ideas:
- Enfoque a procesos: entender la organización como un conjunto de procesos que se relacionan entre sí.
- Pensamiento basado en riesgos: anticipar lo que puede salir mal (y lo que puede salir mejor) y actuar en consecuencia.
- Ciclo PHVA: planificar, hacer, verificar y actuar como motor de la mejora continua.
Paso 1: compromiso de la dirección
Sin el respaldo de la alta dirección, el proyecto se vuelve "algo de calidad" que nadie prioriza. La norma exige que la dirección demuestre liderazgo: que establezca la política de la calidad, asigne responsabilidades, asegure recursos y revise el sistema. Antes de empezar, define quién liderará el proyecto, con qué equipo y en qué plazo.
Paso 2: diagnóstico frente a la norma
Compara lo que ya haces con cada requisito de la norma, capítulo por capítulo. Este análisis de brechas te mostrará qué está resuelto, qué existe pero no está documentado y qué falta por completo. Es la base para estimar el esfuerzo real.
Paso 3: contexto, partes interesadas y alcance
Determina las cuestiones internas y externas que afectan a tu capacidad de cumplir (cláusula 4.1), las partes interesadas pertinentes y sus requisitos (4.2), y el alcance del sistema (4.3): qué productos, servicios y sedes quedan incluidos y, si corresponde, qué requisitos no aplican y por qué.
Paso 4: mapa de procesos
Identifica los procesos estratégicos, operativos y de apoyo, sus entradas y salidas, responsables, recursos e indicadores. El mapa de procesos será la columna vertebral de la documentación y la guía de las auditorías.
Paso 5: riesgos, oportunidades y objetivos
Evalúa los riesgos y oportunidades de cada proceso con un criterio claro y define acciones para abordarlos (6.1). Fija objetivos de la calidad medibles, coherentes con la política, con responsables, plazos y recursos (6.2).
Paso 6: información documentada
ISO 9001:2015 es flexible: no exige un manual de calidad ni una lista cerrada de procedimientos. Sí exige mantener la información documentada necesaria para la eficacia del sistema y conservar registros como evidencia. Lo importante es que los documentos estén aprobados, identificados, actualizados y disponibles donde se usan.
Ojo con la sobredocumentación: escribir procedimientos para todo genera un sistema difícil de mantener. Documenta lo que aporta control y deja que la evidencia hable por sí misma.
Paso 7: competencia y toma de conciencia
Define la competencia necesaria para cada cargo que afecta a la calidad, identifica brechas y capacita. Conserva la evidencia: perfiles de cargo, registros de capacitación y evaluaciones de eficacia. Asegúrate de que todos conocen la política y cómo su trabajo contribuye al sistema.
Paso 8: operación, clientes y proveedores
Controla la operación: requisitos del cliente, diseño cuando aplica, compras y evaluación de proveedores, producción o prestación del servicio, liberación y control de salidas no conformes. La evaluación y reevaluación de proveedores con criterios definidos es uno de los puntos que más se revisa en auditoría.
Paso 9: medir, auditar y revisar
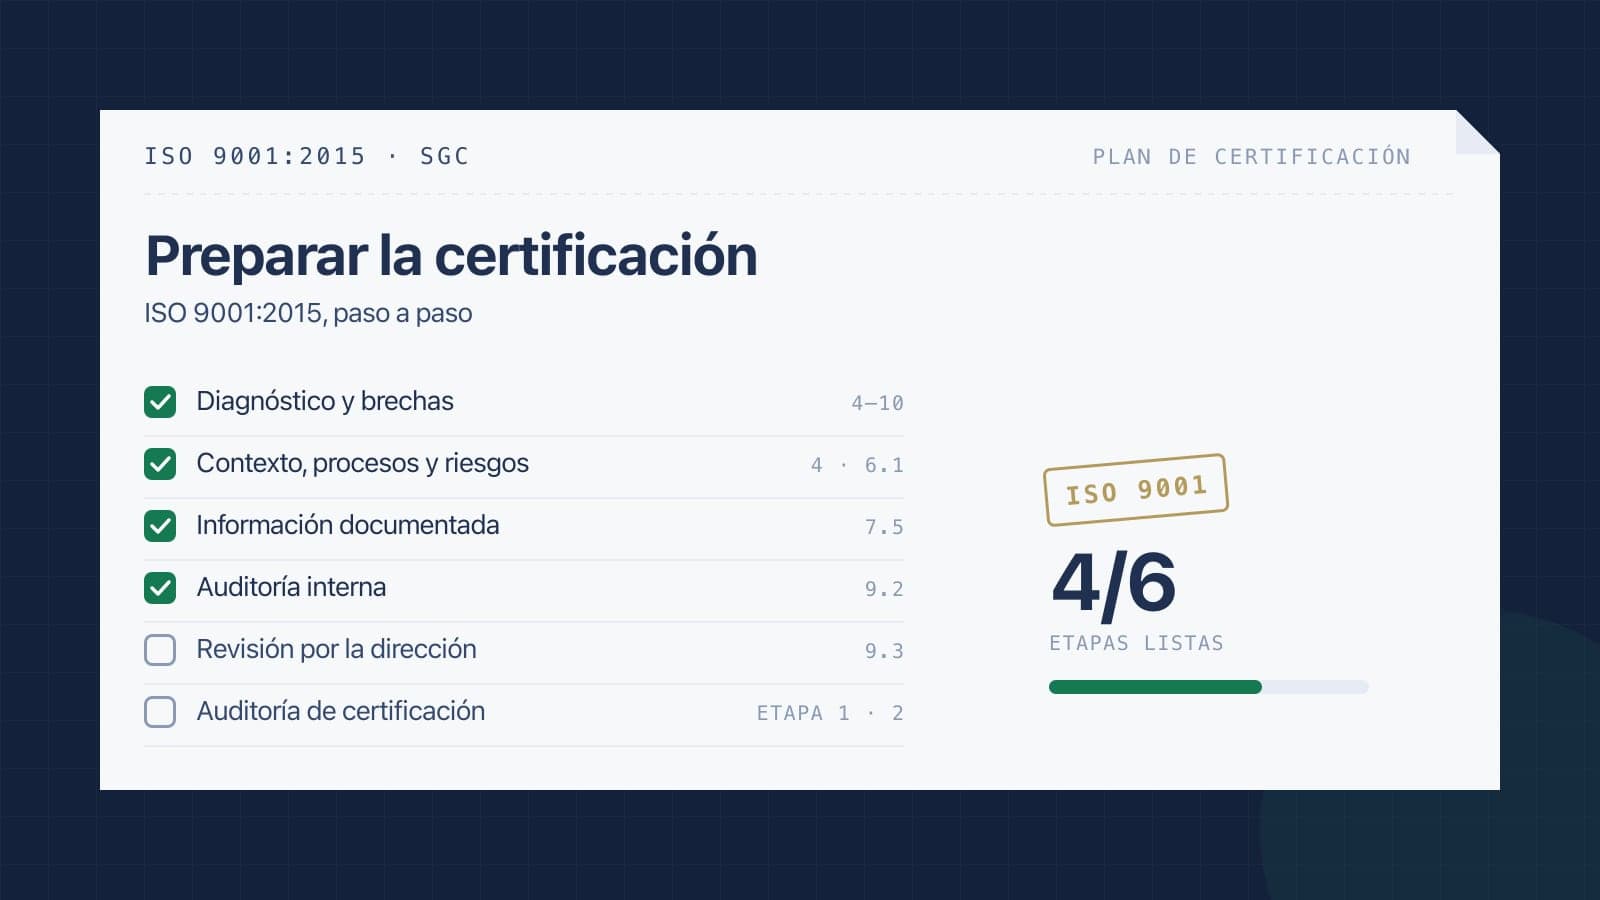
Antes de la certificación, tu sistema debe haber funcionado al menos un ciclo completo:
- Seguimiento y medición: indicadores de procesos y medición de la satisfacción del cliente.
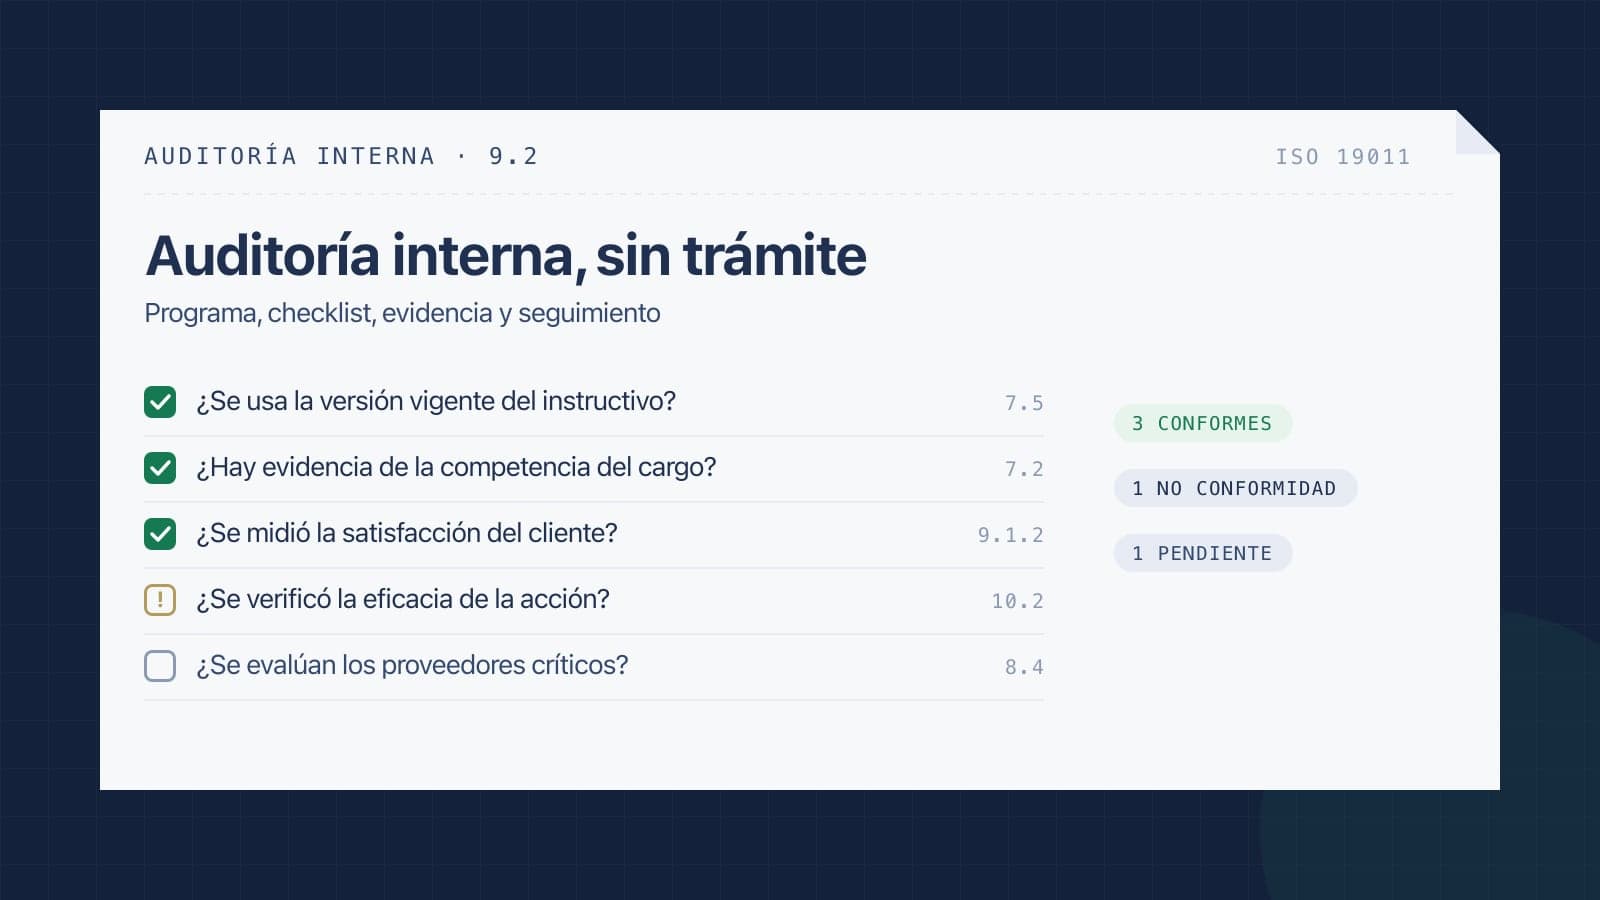
- Auditoría interna (9.2): un programa que cubra todos los procesos y requisitos, con auditores que no auditen su propio trabajo.
- Revisión por la dirección (9.3): con todas las entradas que exige la norma y decisiones registradas.
Paso 10: no conformidades y mejora
Cada hallazgo de la auditoría interna debe tratarse: corregir, analizar la causa raíz, definir acciones correctivas y verificar su eficacia (10.2). Un auditor externo valorará más un sistema que detecta y corrige sus problemas que uno que dice no tener ninguno.
Paso 11: la auditoría de certificación
Elige un organismo de certificación acreditado. La certificación suele realizarse en dos etapas:
- Etapa 1: revisión documental y de preparación, para confirmar que el sistema está listo.
- Etapa 2: auditoría en terreno para verificar que el sistema está implementado y es eficaz.
Si se detectan no conformidades, deberás presentar un plan de acción. Una vez certificado, el organismo realizará auditorías de seguimiento periódicas y una recertificación al cumplirse el ciclo del certificado.
Sobre la próxima revisión de ISO 9001
ISO tiene en curso una revisión de la norma. Mientras no se publique la nueva edición y se definan los plazos de transición, la versión vigente para certificar es ISO 9001:2015. Un sistema bien implementado hoy será la mejor base para adaptarse a los cambios cuando lleguen.
Cómo te ayuda GSIG
GSIG reúne en una sola plataforma lo que la certificación te pedirá demostrar: documentos controlados, objetivos e indicadores, contexto y riesgos, auditorías, no conformidades, capacitaciones y evaluación de proveedores. Además, la propia plataforma está certificada en ISO 9001 e ISO/IEC 27001. Conoce cómo cubrimos cada requisito en la página de ISO 9001 o solicita una demo.